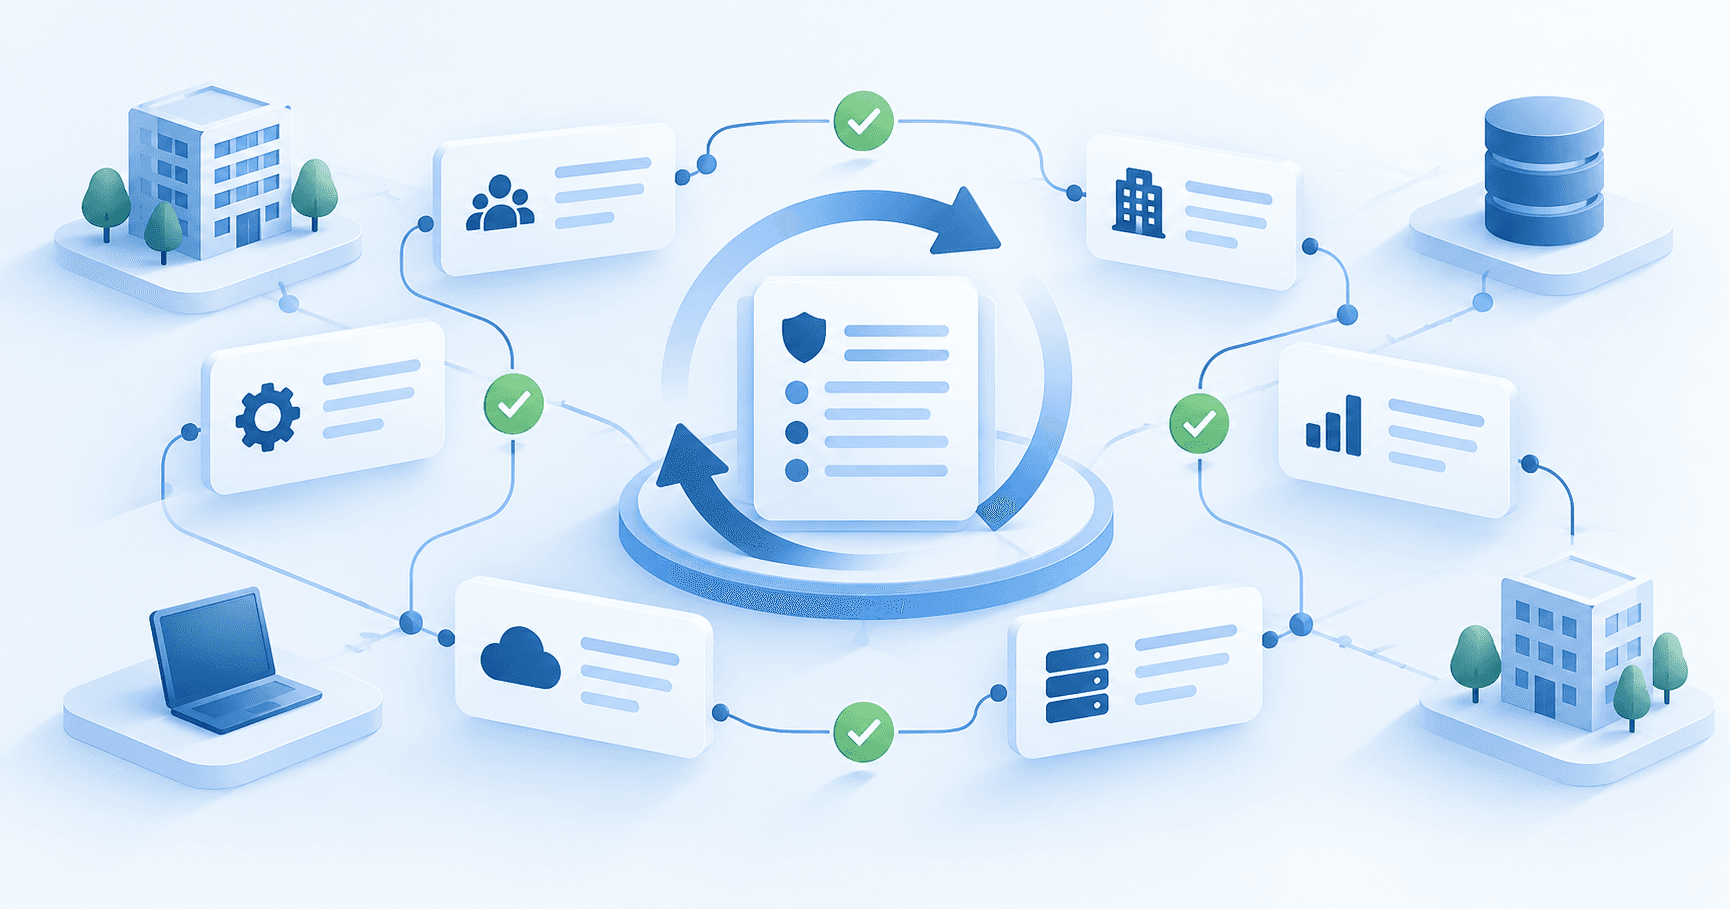
Das häufigste Problem ist nicht das erstmalige Erstellen des Verzeichnisses. Es ist die laufende Aktualisierung.
Damit das Verzeichnis den tatsächlichen Stand im Unternehmen abbildet, müssen Änderungen aus den Fachbereichen zuverlässig beim Datenschutz ankommen. Dafür braucht es keine jährliche Großaktion, sondern einen klaren Ablauf.
Das Verzeichnis bildet die tatsächlichen Abläufe ab
Das Verzeichnis eines Verantwortlichen beschreibt unter anderem die Zwecke der Verarbeitung, die betroffenen Personen und Daten, die Empfänger, mögliche Drittlandübermittlungen, vorgesehene Löschfristen und die technischen und organisatorischen Schutzmaßnahmen.
Auftragsverarbeiter führen für die in ihrem Auftrag ausgeführten Verarbeitungstätigkeiten ein eigenes Verzeichnis mit teilweise anderen Pflichtangaben. Die vollständigen gesetzlichen Anforderungen ergeben sich aus Artikel 30 DSGVO.
Das Verzeichnis ist keine losgelöste Datenschutzliste. Es bildet reale Prozesse aus Personal, Vertrieb, Einkauf, IT, Buchhaltung und weiteren Fachbereichen ab.
Zugleich unterstützt es den Verantwortlichen dabei, die Einhaltung der Datenschutzvorgaben nachzuweisen und damit seiner Rechenschaftspflicht aus Artikel 5 Absatz 2 DSGVO nachzukommen. Das Verzeichnis allein belegt jedoch noch nicht, dass jede darin beschriebene Verarbeitung rechtmäßig ist.
Wenn sich die tatsächlichen Abläufe ändern, muss geprüft werden, ob auch der zugehörige Eintrag angepasst oder eine neue Verarbeitungstätigkeit aufgenommen werden muss.
Änderungen brauchen feste Meldewege
Die Datenschutzkoordination kann nicht jede Veränderung im Unternehmen selbst erkennen. Die Fachbereiche wissen meist zuerst, wenn eine neue Anwendung eingesetzt, ein Dienstleister beauftragt oder ein Prozess verändert wird.
Deshalb sollte festgelegt sein:
- Welche Veränderungen gemeldet werden müssen
- Wer sie meldet
- An welche Stelle die Meldung geht
- Welche Informationen benötigt werden
- Wer die datenschutzrechtliche Prüfung übernimmt
- Wer Änderungen fachlich bestätigt, datenschutzrechtlich bewertet und dokumentiert
Die operative Pflege kann intern verteilt werden. Die datenschutzrechtliche Verantwortung dafür, dass das erforderliche Verzeichnis geführt, vollständig und aktuell gehalten wird, verbleibt beim Verantwortlichen.
Die Datenschutzkoordination kann den Ablauf organisatorisch begleiten, Angaben bündeln und offene Punkte nachhalten. Der Datenschutzbeauftragte berät und überwacht im Rahmen seiner gesetzlichen Aufgaben. Er übernimmt aber nicht die operative Verantwortung oder die abschließende Freigabe der Verarbeitung.
Die Unternehmensleitung beziehungsweise der Verantwortliche stellt sicher, dass Zuständigkeiten, Meldewege und erforderliche Ressourcen festgelegt sind.
Typische Auslöser für eine Aktualisierung
Eine Überprüfung des Verzeichnisses ist insbesondere erforderlich, wenn:
- eine neue Software oder Cloud-Anwendung eingeführt wird
- ein neuer Dienstleister personenbezogene Daten verarbeitet
- sich Zweck oder Umfang einer Verarbeitung ändern
- neue Datenarten oder Personengruppen hinzukommen
- Daten an neue Empfänger übermittelt werden
- ein Zugriff oder eine Übermittlung außerhalb des Europäischen Wirtschaftsraums hinzukommt
- Aufbewahrungsfristen oder Löschabläufe geändert werden
- technische und organisatorische Maßnahmen wesentlich angepasst werden
- Unternehmensbereiche, Zuständigkeiten oder Prozesse umgebaut werden
- eine Verarbeitung eingestellt wird
Diese Änderungsanlässe sollten mit bereits vorhandenen Abläufen verbunden werden. Geeignet sind beispielsweise die Beschaffung neuer Software, die Freigabe von Dienstleistern, Projektstarts, Änderungen an Personalprozessen und die Beendigung von Verträgen.
So entsteht kein zusätzlicher Meldeprozess neben dem Tagesgeschäft. Die Datenschutzprüfung wird Teil der ohnehin notwendigen Entscheidung.
Nicht nur den Eintrag ändern
Eine Änderung im Verzeichnis kann Auswirkungen auf weitere Datenschutzaufgaben haben.
Bei einer neuen Software können beispielsweise auch folgende Unterlagen oder Entscheidungen betroffen sein:
- Datenschutzinformationen für betroffene Personen
- Verträge zur Auftragsverarbeitung
- technische und organisatorische Maßnahmen
- Berechtigungen und Zugriffskonzepte
- Löschfristen und Löschverfahren
- mögliche Drittlandübermittlungen
- eine bestehende oder erforderliche Datenschutz-Folgenabschätzung
- Schulungen oder interne Anweisungen
Deshalb sollte eine Änderung nicht nur als neue Textfassung gespeichert werden. Es sollte auch geprüft werden, welche verbundenen Aufgaben entstehen und wer sie bearbeitet.
Zuständigkeiten sinnvoll verteilen
Das Verzeichnis muss nicht von einer einzigen Person allein gepflegt werden.
Die Fachbereiche liefern die tatsächlichen Informationen zu ihren Prozessen. Eine Datenschutzkoordination kann Angaben bündeln, offene Fragen nachhalten und Aktualisierungen vorbereiten.
Sinnvoll ist außerdem, für jede Verarbeitungstätigkeit eine fachlich verantwortliche Person zu benennen. Sie kann bestätigen, ob der Eintrag noch dem tatsächlichen Ablauf entspricht und Änderungen melden.
Die fachliche Verantwortung für einen Prozess und die datenschutzrechtliche Beratung bleiben dadurch klar getrennt.
Keine starre Jahresprüfung, aber klare Termine
Die DSGVO schreibt kein festes jährliches Prüfintervall für das gesamte Verzeichnis vor. Das bedeutet jedoch nicht, dass eine einmalige Erstellung ausreicht.
Relevante Änderungen sollten bereits im Rahmen ihrer Planung und spätestens bei ihrer Umsetzung geprüft und zeitnah im Verzeichnis nachvollzogen werden. Ergänzend können feste Kontrolltermine helfen, übersehene Veränderungen zu erkennen.
Die Häufigkeit kann sich nach dem Risiko und der Veränderungsgeschwindigkeit richten. Ein stabiler Verwaltungsprozess benötigt möglicherweise seltener eine Kontrolle als ein digitaler Produktbereich, in dem regelmäßig neue Funktionen und Dienstleister hinzukommen.
Für die interne Steuerung können zusätzlich zu den gesetzlichen Pflichtangaben folgende Informationen festgehalten werden:
- fachlich verantwortliche Person
- Datum der letzten Prüfung
- aktueller Bearbeitungsstatus
- offene Fragen und Maßnahmen
- nächster Prüftermin oder konkreter Änderungsanlass
- dokumentierte fachliche Bestätigung und datenschutzrechtliche Bewertung
So bleibt nachvollziehbar, welcher Stand geprüft wurde und was noch zu erledigen ist.
Beendete Verarbeitungen nachvollziehbar abschließen
Wird eine Verarbeitung eingestellt, sollte der Eintrag nicht einfach spurlos aus dem Verzeichnis gelöscht werden.
Zu prüfen sind insbesondere:
- noch vorhandene personenbezogene Daten
- bestehende Löschpflichten
- konkrete gesetzliche Aufbewahrungspflichten
- laufende Verträge und Dienstleisterzugänge
- noch bestehende Berechtigungen
- erforderliche Nachweise über den Abschluss
Frühere Verzeichnisstände können zur Erfüllung der Rechenschaftspflicht nachvollziehbar aufbewahrt werden. Daraus folgt jedoch keine unbegrenzte allgemeine Aufbewahrungspflicht.
Hinweis zur aktuellen Rechtsentwicklung
Auf europäischer Ebene wird derzeit über eine Erweiterung der Ausnahme von der Pflicht zur Führung eines Verzeichnisses beraten. Die Änderung ist am 24. September 2026 noch nicht in Kraft. Unternehmen sollten deshalb weiterhin nach der geltenden Rechtslage prüfen, ob sie ein Verzeichnis führen müssen. Unabhängig davon bleibt das Verzeichnis ein hilfreiches Instrument, um Datenschutzprozesse nachvollziehbar zu steuern.
Die kurze Checkliste
Damit das Verzeichnis aktuell bleibt, sollten Unternehmen:
- verantwortliche Personen für die Verarbeitungstätigkeiten benennen
- relevante Änderungsanlässe festlegen
- Datenschutz in Beschaffung und Projektabläufe einbinden
- Änderungen mit verbundenen Unterlagen und Aufgaben abgleichen
- Prüfung, Bewertung und offenen Handlungsbedarf dokumentieren
- risikogerechte Kontrolltermine festlegen
- eingestellte Verarbeitungen als beendet kennzeichnen, verbleibende Löschpflichten prüfen und erforderliche Versionsstände nachvollziehbar archivieren
Vom Dokument zum laufenden Prozess
Ein aktuelles Verzeichnis entsteht nicht dadurch, dass regelmäßig eine Excel-Datei herumgeschickt wird. Entscheidend ist, dass Änderungen erkannt, Verantwortlichkeiten geklärt und daraus entstehende Aufgaben nachgehalten werden.
Mit WaPo Datenschutz können Verarbeitungstätigkeiten mit Dienstleistern, Verträgen, Schutzmaßnahmen, Löschfristen und offenen Aufgaben verbunden werden. Fachliche Angaben, Rückfragen und dokumentierte Bewertungen bleiben an einem gemeinsamen Arbeitsstand.
So wird aus einem einmal erstellten Verzeichnis ein laufender und nachvollziehbarer Datenschutzprozess.
Quellen
- Datenschutz-Grundverordnung, insbesondere Artikel 5 Absatz 2, Artikel 24, Artikel 30, Artikel 32 und Artikel 39
- Datenschutzkonferenz: Kurzpapier Nummer 1 zum Verzeichnis von Verarbeitungstätigkeiten
- Datenschutzkonferenz: Zertifizierungskriterien zum vollständigen und aktuellen Verzeichnis
- BfDI: Info 6 zur DSGVO und zum Verzeichnis von Verarbeitungstätigkeiten
- EDSA und EDSB: Joint Opinion 01/2025 zur geplanten Änderung von Artikel 30 Absatz 5Unterlage zu einem noch nicht abgeschlossenen Gesetzgebungsverfahren. Kein geltendes Recht.
- Rat der Europäischen Union: Verhandlungstext zur geplanten ÄnderungUnterlage zu einem noch nicht abgeschlossenen Gesetzgebungsverfahren. Kein geltendes Recht.