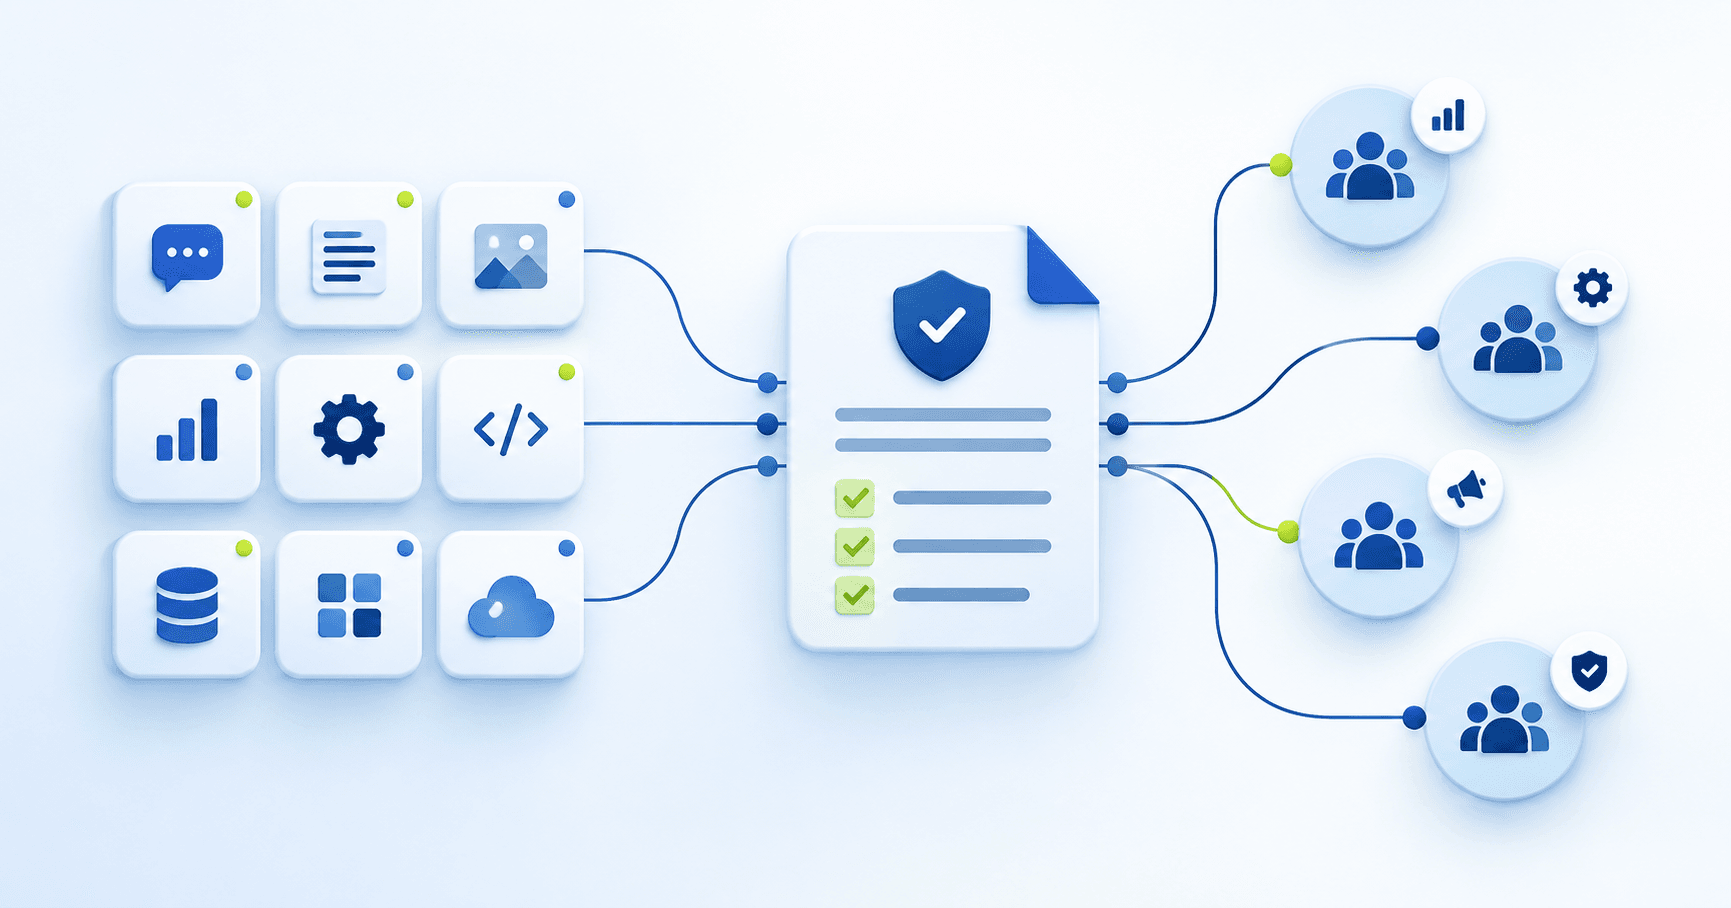
Ein KI-Inventar und eine interne KI-Richtlinie schaffen eine gemeinsame Grundlage. Sie müssen nicht von Anfang an perfekt sein. Entscheidend ist, dass bekannte Einsatzfälle sichtbar werden und klare Regeln für neue Anwendungen entstehen.
Sind KI-Inventar und KI-Richtlinie vorgeschrieben?
Der AI Act schreibt nicht pauschal zwei Dokumente mit den Bezeichnungen „KI-Inventar“ und „KI-Richtlinie“ vor.
Für bestimmte Systeme und Rollen bestehen dennoch konkrete Dokumentations-, Registrierungs- und Nachweispflichten. Ein internes KI-Inventar kann diese Anforderungen unterstützen, ersetzt die jeweils vorgeschriebenen Unterlagen aber nicht.
Welche gesetzlichen Pflichten gelten, lässt sich erst beurteilen, wenn geklärt ist, ob eine Anwendung ein KI-System im Sinne des AI Acts ist, welche Rolle das Unternehmen übernimmt und welcher Risikokategorie der Einsatz zuzuordnen ist.
Abhängig davon sind insbesondere verbotene Praktiken, Anforderungen zur KI-Kompetenz, mögliche Transparenzpflichten und später die besonderen Vorgaben für Hochrisiko-KI-Systeme zu beachten.
Ein KI-Inventar ist deshalb ein praktisches Steuerungsinstrument. Eine KI-Richtlinie übersetzt die daraus gewonnenen Erkenntnisse in verständliche Regeln für Beschäftigte.
Mit einem einfachen KI-Inventar beginnen
Ein KI-Inventar muss zum Start keine umfangreiche Datenbank sein. Für den ersten Überblick reichen zunächst Anwendung, Zweck, verantwortlicher Fachbereich, verwendete Daten und aktueller Freigabestatus.
Weitere Angaben können bei der anschließenden Prüfung ergänzt werden:
- Name, Version und konkrete KI-Funktion
- Anbieter und Betriebsmodell
- verantwortlicher Fachbereich
- Zweck und tatsächliche Nutzung
- betroffene Nutzergruppen
- verwendete Daten und mögliche personenbezogene Daten
- Personen oder Gruppen, auf die sich Ergebnisse auswirken
- mögliche Unterstützung oder Beeinflussung von Entscheidungen
- Rolle oder Rollen des Unternehmens, insbesondere als Betreiber, Anbieter, Einführer oder Händler
- erste Einordnung als KI-System, verbotene Praxis, transparenzpflichtiges System oder mögliches Hochrisiko-KI-System
- Prüfstatus zu Datenschutz und Informationssicherheit einschließlich einer gegebenenfalls erforderlichen Datenschutz-Folgenabschätzung
- vorgesehene menschliche Prüfung und, soweit erforderlich, menschliche Aufsicht
- bestehende Freigabe und offene Maßnahmen
- Datum der letzten Prüfung sowie nächste Prüftermine und Änderungsanlässe
Nicht jede Angabe muss sofort vollständig vorliegen. Fehlende Informationen sollten aber als offene Aufgabe sichtbar bleiben.
Umfang und Tiefe der Prüfungen richten sich nach dem konkreten Einsatz. Das Inventar dokumentiert den Prüfstatus. Es ersetzt keine erforderliche Datenschutz-Folgenabschätzung oder Sicherheitsbewertung.
Nicht nur offiziell beschaffte Anwendungen erfassen
Ein Inventar bleibt unvollständig, wenn es nur zentral eingekaufte Software berücksichtigt.
KI kann außerdem genutzt werden über:
- kostenlose Onlinedienste
- private Benutzerkonten
- Testzugänge einzelner Abteilungen
- integrierte Funktionen vorhandener Programme
- Erweiterungen und Schnittstellen
- von Dienstleistern eingesetzte Anwendungen
Die berufliche Nutzung privater Konten sollte nur erfolgen, wenn dies nach den internen Vorgaben zulässig ist. Für betriebliche Anwendungen sollten möglichst vorgesehene Geräte und Konten verwendet werden.
Auch KI-Anwendungen von Dienstleistern können für Risiken, Datenschutz und Vertragsgestaltung relevant sein. Ihre Aufnahme in die Übersicht bedeutet jedoch nicht automatisch, dass das beauftragende Unternehmen Betreiber des jeweiligen Systems ist. Maßgeblich bleibt, wer das System in eigener Zuständigkeit verwendet und kontrolliert.
Für den Einstieg kann eine kurze Abfrage in den Fachbereichen durchgeführt und mit Beschaffung, Vertragsverwaltung und vorhandenen Softwareübersichten abgeglichen werden.
Ziel ist zunächst Transparenz. Die Abfrage sollte nicht den Eindruck vermitteln, dass bisher nicht gemeldete Nutzungen automatisch sanktioniert werden. Sonst besteht das Risiko, dass gerade kritische Einsatzfälle verborgen bleiben.
Einsatzfälle sinnvoll priorisieren
Nicht jede Anwendung benötigt dieselbe Prüftiefe.
Bestehen jedoch Anhaltspunkte für eine verbotene KI-Praxis oder eine bereits geltende gesetzliche Pflicht, muss diese Frage vor Beginn beziehungsweise Fortsetzung des Einsatzes geklärt werden. Die übrigen Einsatzfälle können risikogerecht priorisiert werden.
Vorrangig betrachtet werden sollten Anwendungen, bei denen:
- personenbezogene oder vertrauliche Daten verarbeitet werden
- Ergebnisse Entscheidungen über Menschen beeinflussen
- KI in Personal, Bildung, Gesundheit, Kreditvergabe oder anderen sensiblen Bereichen eingesetzt wird
- Inhalte für Kunden oder die Öffentlichkeit erzeugt werden
- eigene Produkte oder Dienstleistungen um KI-Funktionen ergänzt werden
- Fehler schwerwiegende oder nur schwer rückgängig zu machende Folgen haben können
Die Priorisierung ersetzt keine notwendige rechtliche Prüfung. Sie hilft dabei, begrenzte Ressourcen zuerst auf die wichtigsten Einsatzfälle zu richten.
Was eine KI-Richtlinie regeln sollte
Eine verständliche KI-Richtlinie sollte nicht nur Verbote aufzählen. Sie sollte erklären, was erlaubt ist, wann eine Prüfung erforderlich wird und an wen sich Beschäftigte bei Fragen wenden können.
Sinnvolle Inhalte sind:
- Zweck und Geltungsbereich
- freigegebene und nicht freigegebene Anwendungen
- Regeln für personenbezogene und vertrauliche Daten
- Vorgaben zur menschlichen Prüfung von Ergebnissen
- gesetzliche Transparenz- und Kennzeichnungspflichten sowie mögliche weitergehende interne Regeln
- Umgang mit Urheberrechten und Geschäftsgeheimnissen
- besondere Regeln für Personalentscheidungen und andere sensible Anwendungen
- Meldeweg für neue Einsatzfälle
- Vorgehen bei Fehlern, Datenschutzverletzungen und Sicherheitsvorfällen einschließlich einer möglichen sofortigen Aussetzung
- Zuständigkeiten für Prüfung, Entscheidung und Kontrolle
- Maßnahmen zur KI-Kompetenz nach Artikel 4 AI Act
- regelmäßige Aktualisierung der Richtlinie
Die nach Artikel 4 AI Act erforderlichen Maßnahmen zur KI-Kompetenz können in der KI-Richtlinie organisatorisch verankert werden. Ein bestimmtes Schulungsformat oder ein festgelegtes Kompetenzniveau jeder einzelnen Person schreibt der AI Act nicht vor.
Die Richtlinie sollte zur tatsächlichen Arbeitsweise passen. Ein umfangreiches Dokument, das niemand versteht oder im Alltag beachtet, hilft dem Unternehmen wenig.
Verantwortlichkeiten klar verteilen
Der verantwortliche Fachbereich bleibt dafür zuständig, Zweck, tatsächliche Nutzung und Änderungen des Einsatzfalls zutreffend zu beschreiben.
IT und Informationssicherheit bewerten technische Anbindung, Zugänge und Sicherheitsrisiken. Die für die operative Datenschutzkoordination zuständige Stelle unterstützt die Prüfung des Umgangs mit personenbezogenen Daten.
Der Datenschutzbeauftragte berät und überwacht im Rahmen seiner gesetzlichen Aufgaben. Er übernimmt nicht automatisch die operative Verantwortung oder die abschließende Freigabe.
Der Personalbereich ist einzubeziehen, wenn Beschäftigte oder Bewerber betroffen sind. Besteht ein Betriebsrat, sollte frühzeitig geprüft werden, welche Unterrichtungs-, Beratungs- oder Mitbestimmungsrechte beim konkreten Einsatz zu beachten sind.
Die Unternehmensleitung schafft den organisatorischen Rahmen, legt Verantwortlichkeiten fest und stellt die notwendigen Ressourcen bereit.
Wer die abschließende Entscheidung trifft, kann je nach Risiko und Organisationsstruktur unterschiedlich geregelt werden. Entscheidend ist, dass Zuständigkeit und Ergebnis dokumentiert werden.
Richtlinie und Inventar miteinander verbinden
Ein Inventar ohne Regeln zeigt nur, was vorhanden ist. Eine Richtlinie ohne Inventar beschreibt Regeln, ohne zu wissen, worauf sie angewendet werden müssen.
Beides sollte in einem gemeinsamen Ablauf verbunden werden:
- neuen Einsatzfall melden
- Zweck und Daten erfassen
- Rolle und Risikokategorie einordnen
- Datenschutz und Informationssicherheit berücksichtigen
- Maßnahmen und Nutzungsbedingungen festlegen
- Entscheidung dokumentieren
- Beschäftigte informieren oder schulen
- Einsatz bei Änderungen und zu festgelegten Terminen erneut prüfen
Auslöser für eine erneute Prüfung können zusätzliche Funktionen, neue Daten, ein anderer Verwendungszweck, Änderungen beim Anbieter oder ein Vorfall sein.
Die kurze Checkliste für den Einstieg
Mittelständische Unternehmen können pragmatisch beginnen:
- die wichtigsten bekannten KI-Anwendungen zusammentragen
- verantwortliche Fachbereiche benennen
- verbotene und sensible Einsatzfälle zuerst prüfen
- vorläufige Regeln für Daten und menschliche Prüfung festlegen
- einen Meldeweg für neue Anwendungen schaffen
- Beschäftigte verständlich informieren
- offene Prüfungen und Maßnahmen dokumentieren
- Inventar und Richtlinie schrittweise weiterentwickeln
Von einzelnen Werkzeugen zu einem steuerbaren Prozess
KI-Governance beginnt nicht mit einem perfekten Regelwerk. Sie beginnt mit einem realistischen Überblick und einem Verfahren, das neue Anwendungen auffängt.
WaPo begleitet Unternehmen dabei, Einsatzfälle, Zuständigkeiten, Prüfungen, Entscheidungen und Maßnahmen in einem nachvollziehbaren Arbeitsablauf zu organisieren.
So wachsen KI-Inventar und KI-Richtlinie mit der tatsächlichen Nutzung, statt nach ihrer Erstellung zu veralten.
Quellen
- Verordnung (EU) 2024/1689 über künstliche Intelligenz
- Verordnung (EU) 2026/1744, AI Omnibus
- Europäische Kommission: Überblick und aktueller Zeitplan
- Europäische Kommission: KI-Kompetenz
- Datenschutzkonferenz: Orientierungshilfe Künstliche Intelligenz und Datenschutz
- Datenschutzkonferenz: Empfohlene technische und organisatorische Maßnahmen bei KI-Systemen